
 Licenças do Windows
 Licenças Office
 Licenças Windows Server
 Antivírus e Segurança
 Utilidades
 Software Profissional
 Pacotes
 Plantillas Excel
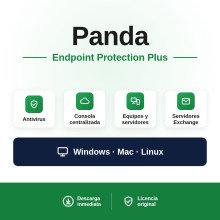
Compre a licença original de segurança corporativa a um preço muito abaixo do preço oficial do fabricante. Esta subcategoria reúne o Panda Endpoint Protection Plus e o Panda Adaptive Defense 360, ambos em assinatura oficial do fabricante de 1 ano, com proteção de servidores e estações de trabalho a partir de um único console na nuvem. Entrega imediata por e-mail em Portugal, no Brasil e em qualquer outro país.
Empresa espanhola · Revendedor independente · Nota 9,8/10 na eKomi (selo Ouro) · Entrega digital para Portugal, Brasil e restantes países · Selecione a sua moeda na parte superior da página.
A subcategoria Segurança para Servidores reúne as soluções pensadas para proteger a infraestrutura de uma empresa inteira, e não um computador isolado. A diferença face a um antivírus doméstico não é a qualidade da deteção: é o modelo de gestão. Aqui a proteção instala-se em estações de trabalho e servidores a partir de um console web único, com políticas de segurança por grupo, por departamento ou por filial, relatórios exportáveis para auditoria e a possibilidade de gerir várias empresas ou delegações a partir do mesmo painel. Somos revendedor oficial autorizado Panda Security nos produtos desta subcategoria.
O Panda Endpoint Protection Plus protege estações e servidores Windows, Mac e Linux, ambientes de virtualização e servidores Exchange, com antivírus, firewall e proteção de correio na mesma licença. O Panda Adaptive Defense 360 cobre exatamente o mesmo alcance e acrescenta deteção e resposta a ameaças: isolamento de equipamentos em tempo real, reversão de ataques e análise forense. Os dois são assinaturas de 1 ano.
As duas soluções partilham o mesmo motor e o mesmo agente, e ambas fazem monitorização contínua dos processos com classificação na nuvem por aprendizagem automática — o que significa que praticamente todos os processos em execução são classificados, e não apenas uma amostragem. A caça a ameaças é gerida como serviço pela própria Panda Security, o que dispensa a empresa de manter uma equipa de segurança dedicada. O que o Panda Adaptive Defense 360 acrescenta é a camada de resposta ativa: deteção de aplicações de confiança que foram comprometidas, isolamento de um computador em tempo real a partir do console, e reversão das ações maliciosas, incluindo documentos alterados por ransomware, sem restaurar uma cópia de segurança completa. Junta ainda mapas de propagação e análise forense do incidente.
| Critério | Panda Endpoint Protection Plus | Panda Adaptive Defense 360 |
|---|---|---|
| Antivírus, firewall e proteção Exchange | Sim | Sim |
| Monitorização contínua de processos na nuvem | Sim | Sim |
| Gráficos e ciclo de vida de cada incidente | Sim | Sim, com mapas de calor e análise forense |
| Deteção de aplicações de confiança comprometidas | Não | Sim |
| Isolamento do computador em tempo real | Não | Sim |
| Reversão das ações de um ataque | Não | Sim |
| Módulos opcionais Data Control e Patch Management | Não disponíveis | Somáveis à licença |
Ao Panda Adaptive Defense 360 podem somar-se dois módulos contratados à parte. O Data Control localiza e classifica dados sensíveis guardados nos equipamentos, o que é útil para quem tem de demonstrar onde estão os dados pessoais que trata. O Patch Management identifica vulnerabilidades e distribui atualizações do sistema e de aplicações de terceiros, que é por onde entram boa parte dos incidentes reais. Nenhum dos dois é obrigatório e ambos podem ser acrescentados mais tarde, sem substituir a licença base.
A licença é dimensionada pelo número de estações de trabalho e servidores indicado na compra, e é redimensionável à medida que a empresa cresce. Ao fazer a contagem, não esqueça os servidores de documentos, os servidores de correio e as máquinas virtuais: contam como equipamentos protegidos. A instalação faz-se com um agente que assenta sobre o sistema já existente, distribuído remotamente a partir do console, sem reinstalar nem formatar nada. As ações de resposta ficam sempre do lado da equipa de TI da empresa, no console web. Em caso de dúvida sobre quantas licenças precisa, o nosso suporte em português ajuda antes da compra.
A entrega é totalmente digital: recebe por e-mail, em poucos minutos, a chave de ativação e o acesso ao console, mais a fatura em nome da empresa. Sem envio físico, sem custos de transporte e sem espera alfandegária, o processo é idêntico em Portugal, no Brasil ou em qualquer outro país.
A escolha entre o Panda Endpoint Protection Plus e o Panda Adaptive Defense 360 resolve-se com cinco perguntas concretas sobre a empresa, e não com uma lista de características: quem administra a consola no dia a dia, se é preciso reconstruir o que aconteceu depois de um incidente, se a empresa trata dados pessoais de clientes, se as atualizações estão em dia e quanto tempo a atividade pode ficar parada.
| Pergunta | Se a resposta for... | Solução indicada |
|---|---|---|
| Quem administra a consola? | Uma pessoa de TI com muitas outras tarefas | Panda Endpoint Protection Plus |
| É preciso reconstruir um incidente? | Sim, para uma auditoria ou um cliente | Adaptive Defense 360, pela análise forense |
| A empresa trata dados pessoais? | Sim, e tem de saber onde estão | Adaptive Defense 360 com Data Control |
| As atualizações estão em dia? | Não, e ninguém tem tempo para isso | Adaptive Defense 360 com Patch Management |
| Quanto tempo pode a empresa parar? | Horas, não dias | Adaptive Defense 360, pelo isolamento |
Vale a pena ter estas respostas por escrito antes de pedir orçamento, porque são elas que determinam o número de licenças e os módulos. Somos revendedor oficial autorizado Panda Security nestes produtos e o nosso suporte em português ajuda a fazer esta análise.
Num incidente real, o que separa um susto de uma paragem de vários dias é a rapidez com que o equipamento afetado deixa de comunicar com o resto da rede. É essa a diferença prática entre uma proteção que apenas bloqueia e uma solução com capacidade de resposta.
A sequência habitual é esta. A consola assinala um processo com comportamento anómalo num posto de trabalho. A equipa de TI isola esse computador a partir da consola, sem se deslocar ao local: a pessoa que o usa continua a ver o equipamento ligado, mas ele deixa de alcançar as pastas partilhadas, os servidores e os restantes postos, e o ataque para de se propagar. Depois reverte-se o que o processo alterou, e o mapa de propagação mostra por onde entrou, o que tocou e quando.
Nada disto dispensa a preparação. Decida antes quem tem autoridade para isolar um equipamento e mandar parar o trabalho de alguém, tenha à mão os contactos de quem responde fora de horas e confirme que a cópia de segurança corre todos os dias e que já foi testada uma restauração real.
A passagem faz-se por grupos e nunca de uma vez só: escolhe-se um grupo pequeno de postos representativos, retira-se a proteção anterior, distribui-se o agente a partir da consola e confirma-se durante alguns dias que as aplicações do dia a dia continuam a funcionar. Só depois se avança para o resto do parque.
Nos servidores a ordem inverte-se: são os últimos e fazem-se numa janela de manutenção combinada, porque um servidor parado a meio da manhã interrompe o trabalho de toda a gente ao mesmo tempo. Aproveite essa janela para definir políticas por grupo, em vez de aplicar uma política única a toda a empresa.
O erro mais frequente é deixar de fora equipamentos que ninguém considera parte do parque informático: o computador do balcão de atendimento, o portátil de quem visita clientes e se liga a redes de terceiros, o posto antigo que só serve para imprimir etiquetas. São esses os que ficam meses sem atualizações.
Não. São assinaturas de 1 ano, renováveis sem interrupção da proteção nem perda do histórico do console. É o modelo de licenciamento do fabricante para segurança corporativa, porque a proteção depende de atualização contínua.
Ambas trazem antivírus, firewall, proteção de Exchange e classificação de processos na nuvem. O Panda Adaptive Defense 360 acrescenta a resposta ativa: isolamento de equipamentos, reversão de ações maliciosas e deteção de aplicações de confiança comprometidas.
Não. A classificação de aplicações e a caça a ameaças são geridas como serviço pela Panda Security; a equipa de TI da empresa decide apenas as ações de resposta, a partir do console web.
Protege. A cobertura inclui estações de trabalho e servidores, ambientes de virtualização e servidores Exchange, todos geridos no mesmo console.
Some as estações de trabalho e os servidores a proteger, incluindo servidores de documentos, de correio e máquinas virtuais. O número é ajustável mais tarde.
É recomendável retirar qualquer outra solução de proteção em tempo real antes de distribuir o agente, para evitar conflitos entre módulos de análise.
EDR é a capacidade de ver o que cada processo faz no equipamento, detetar comportamentos anómalos e agir sobre eles: isolar o computador, parar o processo e desfazer o que alterou. Um antivírus bloqueia o que reconhece como perigoso; um EDR acompanha o que se passa depois e permite responder.
Interrompe a parte em rede, e é essa a intenção: o equipamento continua ligado e os documentos locais acessíveis, mas deixa de alcançar servidores e pastas partilhadas, o que trava a propagação enquanto a equipa de TI analisa o caso.
Não. A reversão do Panda Adaptive Defense 360 desfaz as ações de um ataque concreto, mas não protege contra avaria de disco, apagamento por engano ou perda de um equipamento inteiro. A cópia de segurança continua a ser obrigatória.
Pode. Sendo assinaturas de 1 ano, a decisão não é definitiva: no fim do período a empresa pode contratar o Panda Adaptive Defense 360, mantendo o mesmo modelo de gestão a partir de uma consola web única.